Koreja e Jugut paralajmëron për përdorim të mundshëm të AI në sulmet bankare
Koreja e Jugut ka lëshuar një paralajmërim për përdorimin e mundshëm të inteligjencës artificiale (AI) në sulmet kibernetike ndaj sektorit bankar, pas raportimeve për shkelje të të dhënave të klientëve në më shumë se shtatë institucione financiare, përfshirë disa nga bankat më të mëdha të vendit, gjatë javës së kaluar. Kjo vjen në një kohë kur aftësia e sistemeve të AI për të zbuluar dobësi të panjohura më parë në softuer dhe për të sulmuar banka, kompani apo infrastrukturë qeveritare është në qendër të vëmendjes globale, ndërsa laboratorët kryesorë lëshojnë modele gjithnjë e më të avancuara.
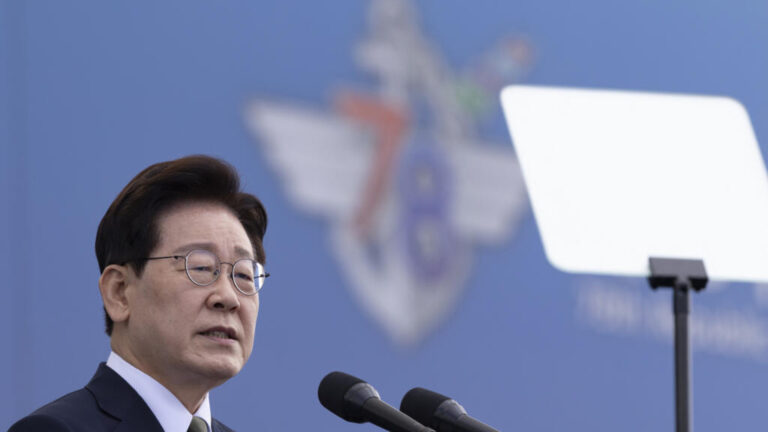
Presidenti Lee Jae Myung shprehu shqetësimin e thellë të martën gjatë një takimi kabineti, duke deklaruar se “ka shenja që inteligjenca artificiale është përdorur në disa sulme hakerimi, duke shkaktuar shqetësim dhe ankth të konsiderueshëm në publik”. Ai theksoi se “kemi arritur në një pikë ku AI mund ta bëjë hakerimin të lehtë edhe për ata pa aftësi të veçanta”. Komisioni i Shërbimeve Financiare bëri të ditur se mbi 68,000 persona janë prekur nga këto sulme. Shinhan Bank, një nga institucionet e prekura, konfirmoi se informacione të lidhura me aplikimet për kredi të rreth 25,000 klientëve, duke përfshirë emra, numra telefoni dhe të ardhura vjetore, ishin zbuluar.
Presidenti Lee paralajmëroi se me përparimet në teknologjinë e AI, metodat e hakerimit po bëhen gjithnjë e më të sofistikuara, ndërsa shtrirja e dëmit po përhapet në të gjitha fushat në një shkallë të vështirë për t’u krahasuar me të kaluarën. Ai bëri thirrje që qeveria, kompanitë dhe shoqëria në tërësi të njohin seriozitetin e situatës aktuale dhe të mbeten veçanërisht vigjilente. Policia njoftoi të martën se një hetim kishte nisur me kërkesën e Presidentit Lee.

Një zyrtar qeveritar i tha AFP-së se ishte “shumë e mundshme” që Artex AI, një mjet testimi sigurie me burim të hapur, i cili besohet të jetë një sistem kinez i AI, ishte përdorur në sulme. Megjithatë, zyrtarët theksuan se përdorimi i këtij mjeti nuk tregon se sulmuesit ishin kinezë, pasi adresat IP mund të manipulohen. Ndërkohë, edhe në Japoni janë raportuar rrjedhje të dhënash, me të paktën tre kompani që kanë njoftuar incidente të tilla dhe dhjetë firma që kanë thënë se të dhënat e tyre mund të jenë komprometuar. Kompania e madhe e ndarjes së makinave Times Car raportoi rrjedhjen e të dhënave të 6.6 milionë llogarive, ndërsa një zinxhir restorantesh BBQ japoneze tha se të dhënat personale të mbi 10 milionë përdoruesve të aplikacionit ishin zbuluar.


 KOHA JONË SONDAZH