“Kamerat mund të kthehen në pikën më të dobët të sigurisë, ja masat që duhen marrë”


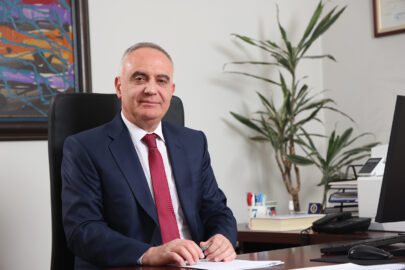
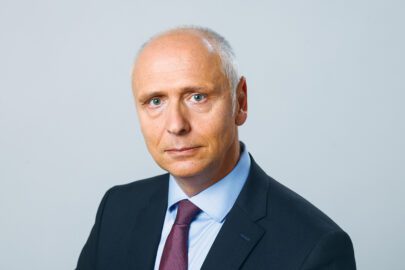
Intervistë me Besmir Semanaj, ekspert i teknologjisë së informacionit dhe sigurisë kibernetike
Sistemet e kamerave, të instaluara për të mbrojtur bizneset dhe pronën, mund të kthehen në një nga pikat më të dobëta të sigurisë së tyre, nëse nuk administrohen siç duhet.
Në një intervistë për “Monitor”, Besmir Semanaj, ekspert i teknologjisë së informacionit dhe sigurisë kibernetike, paralajmëron se shumë biznese në Shqipëri instalojnë kamera me kosto të ulët dhe më pas neglizhojnë edhe përditësimin e pajisjeve, ndryshimin e fjalëkalimeve dhe kontrollin e personave që kanë akses në regjistrime.
Sipas z. Semanaj, rreziku nuk kufizohet vetëm te videot, pasi një kamerë e komprometuar mund të shërbejë edhe si pikë hyrëse për sulme ndaj sistemeve të tjera informatike të biznesit.
Eksperti shpjegon masat që duhen marrë, nga autentikimi me dy faktorë dhe përditësimi i pajisjeve, te kufizimi i aksesit në distancë, ndarja e rrjetit të kamerave dhe dokumentimi i çdo hyrjeje në sistem.
Sa të cenueshme janë sot sistemet e kamerave IP dhe cilat janë mënyrat më të zakonshme përmes të cilave komprometohen? A vazhdojnë fjalëkalimet standarde, pajisjet e papërditësuara dhe konfigurimet e dobëta të jenë ndër problemet kryesore?
Shumë të cenueshme. Në Shqipëri kjo nuk është më teori. Kemi rastin Hila, dhe tani pamje nga dhoma epilimi me lazer në klinika estetike që shiten në faqe pornografike.
Shumica e bizneseve blejnë kamerën më të lirë, e lidhin me Wi‑Fi dhe nuk e prekin më. Po, fjalëkalimi default, firmëare i vjetër dhe portat e hapura mbeten problemi numër një. Te Hila, pajisja raportohet të jetë gjetur me platforma që indeksojnë pajisjet e ekspozuara në internet si Shodan, e pastaj u komprometuan kredencialet. Nuk duhet haker elitar.
Shumë biznese u japin pronarëve ose administratorëve mundësinë t’i shohin kamerat në kohë reale nga telefoni. Çfarë rreziku krijon aksesi në distancë dhe çfarë mund të ndodhë nëse telefoni, llogaria apo aplikacioni komprometohet?
Telefoni bëhet çelësi i gjithë sistemit. App-et e prodhuesve punojnë me një email dhe një fjalëkalim, shpesh i njëjti që përdoret kudo, dhe pa 2FA. Nëse vidhet telefoni ose fjalëkalimi ka rrjedhur diku tjetër, sulmuesi sheh live dhe shkarkon arkivin nga çdo cep i botës, pa lënë gjurmë në lokal.
Në praktikë, app-i ndahet me partnerin, menaxherin dhe “djalin që na rregullon kompjuterët”.
Kush mund të ketë realisht akses teknik te pamjet e një sistemi CCTV? Përveç pronarit apo stafit të autorizuar, a mund të kenë akses kompania instaluese, mirëmbajtësi, prodhuesi i pajisjeve apo ofruesi i cloud-it? Si duhet të menaxhohen këto privilegje?
Lista është shumë më e gjatë nga ç’mendon pronari: instaluesi që mban admin “për çdo rast”, mirëmbajtësi, prodhuesi përmes cloud-it dhe P2P, ofruesi i cloud-it, çdo punonjës me app, dhe ish-punonjësit që nuk u hoqën kurrë.
Menaxhimi bëhet me llogari individuale për çdo person, jo një “admin” të përbashkët. Rolet ndahen: vetëm live, playback ose eksport. Instaluesi merr vetëm akses të përkohshëm dhe aksesi hiqet menjëherë kur dikush largohet.
Sa të rëndësishme janë regjistrat e aksesit? Nëse një video del jashtë sistemit, a është teknikisht e mundur të përcaktohet kush e ka parë, shkarkuar, kopjuar apo transferuar dhe në çfarë momenti?
Pa log-im nuk ka hetim. NVR-të dhe cloud-i mund të regjistrojnë kush hyri, nga cila IP, kur pa dhe kur eksportoi. Problemi është se te kamerat e lira, log-imet ose nuk ekzistojnë, ose mbishkruhen pas disa ditësh.
Te klinikat, videot arrijnë deri në 60 minuta. Kjo tregon që dikush ka pasur akses te regjistrimi i plotë, jo te një fragment i rastësishëm. Te Hila, pamjet kishin dalë në faqe pornografike të paktën dy vjet më parë. Kush ruan log dyvjeçar? Prandaj log-imet duhet të dërgohen jashtë pajisjes.
Në rastin e një rrjedhjeje videosh, si mund të dallohet nëse materiali është marrë nga një person që kishte akses të autorizuar, nga një kompani e jashtme, nga cloud-i apo përmes një sulmi kibernetik? Cilat gjurmë digjitale kërkohen për ta përcaktuar këtë?
Hapi i parë është vetë videoja. Një eksport origjinal nga NVR ka rezolucionin, formatin dhe timestamp-in e sistemit, kurse një filmim ekrani me telefon nuk i ka.
Pastaj kryqëzohen log-imet e NVR/cloud, logjet e router-it dhe historiku i llogarisë në app. Eksporti me përdoruesin e stafit nga IP e klinikës tregon insider. Login nga IP e huaj tregon sulm. Nëse s’ka asnjë login lokal, burimi është llogaria cloud. Këtë e përcakton vetëm ekspertiza teknike te pajisjet, jo spekulimi mediatik.
A mund të shërbejë një kamerë IP e komprometuar si pikë hyrëse për të depërtuar më tej në rrjetin e një kompanie? Nëse po, çfarë sistemesh të tjera mund të ekspozohen dhe sa e rëndësishme është ndarja e rrjetit të kamerave nga pjesa tjetër e infrastrukturës IT?
Po, absolutisht. Kamera është një kompjuter Linux me firmware të vjetër, që askush nuk e monitoron. Në shumicën e lokaleve shqiptare kamerat, POS-i, kompjuteri i financës dhe Wi‑Fi i klientëve janë në të njëjtin rrjet.
Nga kamera arrihen arka, faturat, NAS-i dhe router-i.
Ndarja në VLAN të veçantë me firewall është masa më e lirë me efektin më të madh.
Sa të sigurta janë sistemet që ruajnë videot në cloud krahasuar me ato që i ruajnë lokalisht në server apo NVR? Cilat janë rreziqet kryesore të secilës zgjidhje dhe çfarë duhet të kontrollojë një biznes përpara se të zgjedhë njërën prej tyre?
Asnjëra nuk është e sigurt vetvetiu. Lokalja jep më shumë kontroll, por zakonisht kemi NVR të pambrojtur, të hapur në internet për app-in, që mund të vidhet edhe fizikisht.
Cloud-i përditësohet më mirë, por rreziku kalon te llogaria, te prodhuesi dhe te vendi ku ruhen të dhënat, shpesh jashtë BE-së. Te Hila, sipas tij, kamerat nuk kishin memorie, por funksiononin online. Pra arkivi ishte diku tjetër.
Çfarë përgjegjësie teknike ka kompania që instalon kamerat? A duhet instaluesi të humbasë aksesin pasi përfundon puna, të ndryshohen të gjitha kredencialet dhe të dokumentohet çdo llogari me privilegje administrative? Sa shpesh neglizhohen në praktikë këta hapa?
Përgjegjësia është e plotë. Instaluesi duhet të ndryshojë kredencialet default, të përditësojë firmware-in, të mbyllë portat dhe të dorëzojë dokumentacion me çdo llogari dhe akses.
Po, kur mbaron punën duhet të dalë. Nëse vazhdon mirëmbajtjen, duhet të ketë llogari personale dhe akses vetëm kur kërkohet. Në Shqipëri kjo neglizhohet në shumicën e herëve. Mbetet “admin/12345” që ta ndihmojë më vonë dhe pronari nuk e di as që ajo llogari ekziston.
Çfarë duhet të bëjë menjëherë një biznes apo individ kur dyshon se kamerat ose regjistrimet janë komprometuar? A duhet sistemi të shkëputet nga interneti, të ndryshohen fjalëkalimet apo të ruhet fillimisht gjendja ekzistuese që të mos humbasin provat digjitale?
Fillimisht ruhen provat. Mos fshi, mos formato dhe mos shkatërro asgjë. Raportohet që te Hila u shkatërrua hardisku i kamerave, dhe kjo i vret hetimit gjurmët.
Pastaj veprohet me këtë radhë: Eksporto log-imet dhe fotografo konfigurimin. Shkëput sistemin nga interneti duke hequr lidhjen WAN, jo duke fikur korrentin.
Nga një pajisje tjetër e pastër, ndrysho fjalëkalimet e cloud-it dhe të email-it, aktivizo 2FA dhe mbyll të gjitha sesionet. Bëj denoncim në Krimin Kibernetik dhe në IDP. Për viktimat: mos e shkarkoni dhe mos e shpërndani materialin. Ruani linkun, datën dhe screenshot-in e faqes. Çdo shpërndarje e re është viktimizim i ri.
Nëse do t’i kërkonit një biznesi masat minimale për ta konsideruar sistemin e kamerave të mbrojtur në mënyrë të arsyeshme, cilat do të ishin ato? Dhe a mund të ndodhë që një pajisje e blerë për të rritur sigurinë e biznesit të bëhet vetë pika më e dobët e sigurisë së tij?
Vija e kuqe është e thjeshtë: në dhomë epilimi, lazeri apo zhveshjeje nuk vendoset kamerë, pikë. Nuk ka asnjë arsye sigurie që e justifikon. Kamera shkon në hyrje, recepsion dhe arkë. Audioja duhet të jetë e fikur, sidomos në lokale, sepse regjistrimi i bisedave të klientëve nuk është siguri, është përgjim.
Kjo vlen edhe pse dyqanet online në Shqipëri e reklamojnë mikrofonin e integruar si avantazh. Masat minimale janë: 2FA; firmware i përditësuar; zero porta të hapura, akses në distancë vetëm me VPN; rrjet i veçantë për kamerat; llogari individuale; log-ime aktive; instaluesi pa akses pas dorëzimit
LEXONI EDHE:
Nën vëzhgim, kufiri i hollë mes mbrojtjes dhe rrezikut
Ky është artikull ekskluziv i Revistës Monitor, që gëzon të drejtën e autorësisë sipas Ligjit Nr. 35/2016, “Për të drejtat e autorit dhe të drejtat e lidhura me to”.
Artikulli mund të ripublikohet nga mediat e tjera vetëm duke cituar “Revista Monitor” shoqëruar me linkun e artikullit origjinal.