“Bizneset, përgjegjësi për sigurinë e pamjeve, edhe kur kamerat administrohen nga të tjerët”

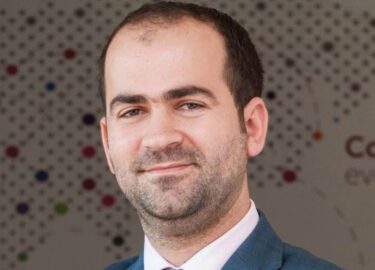
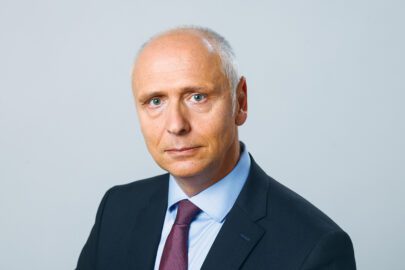
Intervistë me Besnik Dervishi, Komisioner për të Drejtën e Informimit dhe Mbrojtjen e të Dhënave Personale
Përdorimi gjithnjë e më i gjerë i kamerave të sigurisë nga bizneset shoqërohet me detyrime të qarta ligjore për mbrojtjen e privatësisë dhe të dhënave personale.
Ligji nr. 124/2024 dhe Udhëzimi nr. 3/2025 përcaktojnë rregulla për vendosjen e kamerave, qëllimin e regjistrimit, afatet e ruajtjes së pamjeve, kufizimin e aksesit dhe masat e sigurisë që duhet të zbatojnë bizneset.
Në një intervistë për “Monitor”, Besnik Dervishi, Komisioner për të Drejtën e Informimit dhe Mbrojtjen e të Dhënave Personale, sqaron se përgjegjësia për sigurinë e regjistrimeve mbetet te biznesi, edhe kur instalimi, mirëmbajtja apo ruajtja e tyre u është besuar kompanive të tjera.
Ai thekson se përdorimi i kamerave duhet të jetë i nevojshëm dhe proporcional, ndërsa çdo akses në regjistrime duhet të kufizohet dhe të dokumentohet për të parandaluar keqpërdorimin e tyre.
Gjatë periudhës 2025 – tetor 2026, institucioni ka trajtuar 65 ankesa lidhur me video-survejimin, duke evidentuar shkelje dhe mangësi në zbatimin e kuadrit ligjor, për të cilat janë dhënë 45 rekomandime dhe janë nxjerrë 10 vendime.
Ligji nr. 124/2024 dhe Udhëzimi nr. 3, datë 30.04.2025, kërkojnë që përdorimi i kamerave të ketë një bazë ligjore, një qëllim të përcaktuar dhe të jetë i nevojshëm e proporcional. Në praktikë, çfarë duhet të dokumentojë një biznes përpara se të instalojë një sistem CCTV për të provuar se ekziston një interes i ligjshëm dhe se i njëjti qëllim nuk mund të arrihet me një mjet më pak ndërhyrës? Në cilat raste mund të mbështetet te pëlqimi dhe në cilat raste tek interesi i ligjshëm?
Referuar Udhëzimit nr. 3, datë 30.04.2025 “Për përpunimin e të dhënave personale nga sistemet e video-survejimit”, konkretisht neni 2, parashikohet se përpara instalimit të sistemit CCTV duhet të dokumentohet në një akt të brendshëm të kontrolluesit:
- Lloji, specifikimet e kamerave dhe vendosja e tyre në përputhje me qëllimin për të cilin do të përdoren; Qëllimi i regjistrimit duhet të specifikohet qartë dhe në përputhje me interesat ligjorë të kontrolluesit (për shembull, mbrojtja kundër vjedhjes);
- Zonat e sakta që do të jenë nën mbikëqyrje;
- Afati i ruajtjes së të dhënave të regjistruara;
- Personat që do të kenë akses në të dhënat e regjistruara (Rrethi i personave duhet të kufizohet e të jetë sa më i ngushtë të jetë e mundur);
- Masat e sigurisë që do të implementohen në funksion të mbrojtjes së sistemeve të regjistrimit dhe pajisjeve të transmetimit që ruajnë të dhënat e regjistruara nga aksesi, ndryshimi, shkatërrimi, humbja ose përpunimi i paautorizuar ose aksidental; Siguria nuk lidhet vetëm me masat e sigurisë fizike, por edhe me organizmin e punës në mënyrë të tillë që të minimizohet rreziku, për shembull duke siguruar aksesin e personelit në të dhënat personale vetëm për aq sa është e nevojshme për të kryer veprimtarinë e tyre të punës, si dhe duke trajnuar punonjësit rregullisht mbi mbrojtjen e të dhënave personale dhe përgjegjësitë që ata kanë.
Lidhur me ekzistencën e interesit të ligjshëm, i cili është një nga kriteret ligjore për përpunimin e të dhënave personale sipas parashikimeve të nenit 7 të ligjit nr. 124/2024 “Për mbrojtjen e të dhënave personale”, kontrolluesi duhet të provojë dhe të dokumentojë se interesi është real dhe legjitim dhe duhet të justifikohet nga një nevojë e veçantë për të mbrojtur të drejtat e tij ose të personave të tretë, si për shembull: vjedhje ose kërcënimi për sigurinë fizike ose mendore të personave që qëndrojnë brenda zonës së mbikëqyrur (pika 3 e nenit 2 të Udhëzimit nr. 3).
Me qëllim që të provojë domosdoshmërinë dhe se nuk ka mjet më pak ndërhyrës, duhet të bëjë një vlerësim konkret të alternativave/analizë krahasuese të masave alternative, jo thjesht të deklarojë se nuk ka mjete të tjera, apo të administrojë evidenca konkrete që justifikojnë ekzistencën e këtij interesi (për shembull incidente, vjedhje, denoncime, dëmtime etj.).
Në shumicën e rasteve, kontrolluesi e ka të pamundur identifikimin paraprak të individëve që do të kalojnë në zonën e survejuar, për të siguruar më parë pëlqimin e tyre (neni 2, pika 2 e Udhëzimit nr. 3).
Në këtë rast, kontrolluesi legjitimohet të vendosë sisteme CCTV, nëse ky përpunim është për përmbushjen e një detyrimi ligjor (shkronja “c” e pikës 1 të nenit 7 të Ligjit), apo të interesave të ligjshëm të tij ose të një pale të tretë, me përjashtim të rastit kur interesat ose të drejtat dhe liritë themelore të subjektit të të dhënave, që kërkojnë mbrojtje të të dhënave personale, veçanërisht kur subjekti i të dhënave është i mitur, kanë përparësi mbi këto interesa (shkronja “dh” e pikës 1 të nenit 7 të Ligjit).
Ku qëndron kufiri mes përdorimit të kamerave për sigurinë e njerëzve dhe pronës dhe përdorimit të tyre për monitorimin e punonjësve? Në cilat rrethana mund të filmohet një post pune dhe a mund të përdoren më pas pamjet e mbledhura për qëllime sigurie për të vlerësuar performancën, sjelljen apo për të marrë masa disiplinore ndaj një punonjësi?
Kufiri qëndron te qëllimi i instalimit të kamerës, i cili duhet të jetë i përcaktuar qartë përpara instalimit. Ky qëllim duhet të jetë specifik e i ligjshëm dhe i përcaktuar qartë në momentin e instalimit (parimi i përpunimit në përputhje me qëllimin/neni 6, pika 2 e Ligjit).
Udhëzimi nr. 3 përcakton se përpunimi i të dhënave me anë të sistemit CCTV mund të lejohet vetëm nëse qëllimi për të cilin është instaluar ky sistem nuk mund të arrihet në ndonjë mënyrë tjetër, si dhe ndalon instalimin e një sistemi CCTV në ambiente që përdoren ekskluzivisht për qëllime private si: tualete, dushe, dhoma zhveshjeje etj.
Në këtë linjë, përdorimi i CCTV nuk mund të justifikohet vetëm nga qëllimi i përgjithshëm i mbikëqyrjes, kur i njëjti qëllim mund të arrihet me mjete më pak ndërhyrëse në të drejtën për privatësi dhe mbrojtjen e të dhënave personale.
Për më tepër, përdorimi i këtyre pamjeve për qëllime të tjera të ndryshme nga ai i përcaktuar në fillim (qëllimi i sigurisë) është në kundërshtim me nenin 6, pika 2 e Ligjit, i cili normon se të dhënat personale nuk përpunohen më tej për një qëllim tjetër që nuk është në përputhje me qëllimin fillestar.
Monitorimi i vazhdueshëm për të vlerësuar performancën në punë, për të matur shpejtësinë, kohën e punës ose produktivitetin individual, është veçanërisht problematik dhe nuk justifikohet thjesht nga interesi i punëdhënësit. Megjithatë, në varësi të rrethanave, mund të ketë raste të kufizuara kur mund të justifikohet.
Raste praktike mund të jenë monitorimi i transaksioneve në arkat bankare. Në këtë rast, përdorimi i pamjeve realizohet për të garantuar sigurinë e transaksioneve financiare, për të parandaluar mashtrimet dhe për të hetuar parregullsi ose transaksione të dyshimta, me qëllim mbrojtjen e klientëve dhe të pasurisë së bankës.
Rast tjetër mund të jetë garantimi i sigurisë ushqimore dhe shëndetit publik. Në këtë rast, përdorimi i kamerave në ambientet përkatëse të prodhimit dhe përpunimit të ushqimit përdoret për të hetuar incidente që mund të cenojnë sigurinë ushqimore, për të verifikuar respektimin e procedurave të higjienës dhe për të mbrojtur shëndetin publik dhe të drejtat e konsumatorëve.
Megjithatë, edhe në këto raste, përdorimi i kamerave për të vlerësuar performancën e punonjësve mund të justifikohet vetëm kur është i nevojshëm dhe proporcional me qëllimin e ligjshëm, ekziston bazë ligjore, respektohen parimet e transparencës dhe kufizimit të qëllimit dhe duhet të jetë i argumentuar nga kontrolluesi në çdo rast.
Udhëzimi nr. 3 parashikon ndalimin e mbikëqyrjes dhe transmetimit në kohë reale të imazheve përmes internetit ose shërbimeve të komunikimit elektronik kur personat mund të identifikohen lehtësisht. Si duhet kuptuar konkretisht kjo dispozitë nga bizneset? A do të thotë se praktika e zakonshme që pronari ose administratori t’i shohë kamerat “live” nga telefoni, nga shtëpia apo nga një vend tjetër është e ndaluar? A ka raste ose konfigurime teknike në të cilat aksesi në distancë mund të jetë i ligjshëm?
Lidhur me transmetimin në kohë reale të imazheve të regjistruara nga sistemi CCTV, Udhëzimi nr. 3 normon një ndalim specifik lidhur me këtë çështje. Edhe nëse qëllimi i vendosjes së kamerës është për sigurinë, kjo nuk e bën automatikisht të lejueshëm transmetimin live.
Në këtë kontekst, praktikat e ndjekura lidhur me transmetimin live, të cilat citoni, bien mbi këtë ndalim. Megjithatë, duhet theksuar se Udhëzimi nr. 3 bën këtë parashikim për aksesin në distancë lidhur me transmetimin/mbikëqyrjen live. Aksesi në distancë nuk do të thotë domosdoshmërisht mbikëqyrje në kohë reale, por mund të ketë akses në distancë edhe në pamje të regjistruara.
EDPB në Guidelines 3/2019 e trajton veçmas konceptin e “live monitoring” dhe e dallon atë nga regjistrimi i pamjeve. Të dyja janë forma të përpunimit të të dhënave personale dhe EDPB e konsideron live monitoring si një formë të përpunimit të të dhënave personale, edhe kur pamjet nuk regjistrohen.
Pra, fakti që CCTV vetëm transmeton pamjen në kohë reale dhe nuk e ruan atë, nuk do të thotë që GDPR dhe, në të njëjtën mënyrë, kuadri rregullator vendas (ligji nr. 124/2024 dhe aktet nënligjore përkatëse) nuk zbatohet.
Ka përpunim, sepse personat mund të identifikohen përmes imazhit. Në çdo rast, EDPB e trajton live monitoring si përpunim që duhet të ketë bazë ligjore, qëllim të përcaktuar, transparencë dhe të jetë i nevojshëm. Gjithashtu, duhet të shqyrtohet kush ka akses, masat e sigurisë dhe proporcionaliteti i këtij transmetimi.
Kush duhet të ketë akses te pamjet e kamerave brenda një biznesi dhe deri ku shtrihet përgjegjësia e kontrolluesit kur në sistem kanë akses edhe kompani të jashtme, si instaluesi i kamerave, mirëmbajtësi i sistemit, ofruesi i cloud-it apo prodhuesi i pajisjeve? A duhet çdo hyrje, shikim, shkarkim apo kopjim i pamjeve të jetë i identifikueshëm dhe i regjistruar në mënyrë që të dihet kush e ka aksesuar materialin?
Udhëzimi nr. 3 ka parashikuar në mënyrë taksative se rrethi i personave që kanë akses në të dhënat e regjistruara duhet të kufizohet e të jetë sa më i ngushtë të jetë i mundur (shkronja “b”, pika 4, neni 2). Gjithashtu, çdo akses i marrë në të dhënat e regjistruara duhet të dokumentohet, me qëllim mundësimin e një kontrolli të mëvonshëm (shkronja “c”). Në këtë linjë, akses duhet të kenë vetëm personat, për të cilët aksesi është i nevojshëm për përmbushjen e një funksioni të caktuar.
Në rastin e kompanive të jashtme/palë të treta, kur ato përpunojnë të dhëna personale për llogari të kontrolluesit, atëherë kemi një marrëdhënie kontrollues-përpunues, marrëdhënie e cila duhet të formalizohet dhe rregullohet sipas parashikimeve të Udhëzimit nr. 19, datë 03.08.2012 “Mbi rregullimin e marrëdhënieve mes kontrolluesit dhe përpunuesit në rastet e delegimit të përpunimit të të dhënave dhe përdorimin e një kontrate tip në rastet e këtij delegimi”, i ndryshuar, në referim të të cilit duhet të përcaktohen qartë në marrëveshje/kontratë, ndër të tjera, objekti dhe qëllimi i përpunimit, lloji i të dhënave personale, kohëzgjatja, kategoritë e personave dhe masat e sigurisë.
Fakti që kontrolluesi ia ka deleguar instalimin, mirëmbajtjen ose hostimin një kompanie tjetër, nuk e shkarkon atë nga përgjegjësia për të garantuar kontrollin mbi aksesin në pamjet CCTV.
Në rastet kur kompania ka nevoja teknike për të hyrë në sistem, aksesi duhet të jetë i nevojshëm, i kufizuar dhe i kontrollueshëm. Për rrjedhojë, ky akses duhet të dokumentohet, kërkesë e shprehur kjo në shkronjën “c” të pikës 4 të nenit 3 të Udhëzimit nr. 3.
Udhëzimi parashikon, në përgjithësi, ruajtjen për 72 orë për sistemet që mbikëqyren vazhdimisht dhe, në raste të tjera, deri në 30 ditë. Si duhet ta përcaktojë një biznes afatin konkret të ruajtjes? A është e ligjshme të ruhen automatikisht të gjitha pamjet për 30 ditë vetëm sepse sistemi teknikisht e lejon, apo biznesi duhet të provojë pse i nevojitet pikërisht ai afat? Çfarë ndodh me një regjistrim që duhet të ruhet më gjatë për shkak të një incidenti?
Afatet 72 orë dhe 30 ditë nuk janë dy afate automatike që biznesi/kontrolluesi mund t’i zgjedhë sipas kapacitetit teknik të pajisjes së video-survejimit.
Në çdo rast, prevalon parimi i kufizimit të ruajtjes në kohë, normuar në nenin 6 të Ligjit, që nënkupton se të dhënat personale mbahen në një formë që lejon identifikimin e subjekteve të të dhënave për një periudhë jo më të gjatë sesa është e nevojshme për qëllimin për të cilin ato përpunohen.
Periudha duhet të përcaktohet individualisht për qëllimin konkret dhe është përgjegjësi e kontrolluesit të provojë përputhshmërinë.
Gjithashtu, Udhëzimi ka normuar se të dhënat duhet të ruhen për një afat sa më të shkurtër të jetë e mundur, në funksion të garantimit të sigurisë së të dhënave. Udhëzimi lejon deri në 30 ditë në rastet përkatëse, por kjo nuk është një e drejtë automatike për çdo kontrollues që të mbajë pamjet deri në 30 ditë. Kontrolluesi duhet të shpjegojë/demonstrojë qëllimin e ruajtjes dhe pse një periudhë më e shkurtër nuk është e mjaftueshme.
Në rastin e një incidenti, nëse kontrolluesi identifikon një segment të caktuar të regjistrimit si provë, ai mund ta ruajë veçmas, për aq kohë sa është e nevojshme, për qëllimin konkret të lidhur me incidentin, për shembull, hetimin, ushtrimin ose mbrojtjen e një të drejte apo për t’ua vënë në dispozicion autoriteteve kompetente. Edhe sipas EDPB-së, nëse një dëm është konstatuar, regjistrimi mund të jetë i nevojshëm të ruhet për një periudhë më të gjatë, në funksion të marrjes së masave përkatëse.
Gjithashtu, kontrolluesi, në referim të nenit 3 të Udhëzimit nr. 3, mund të përcaktojë një afat ruajtjeje më të gjatë, kur kjo parashikohet në një akt normativ/rregullator të posaçëm.
Në çdo rast, përcaktimi i një afati konform parashikimeve ligjore i takon kontrolluesit, i cili duhet të realizojë edhe arsyetimin dhe argumentimin përkatës ligjor, ndërsa Zyra e Komisionerit ka funksion mbikëqyrës, në çdo rast.
Çfarë informacioni duhet t’i jepet realisht një punonjësi, klienti apo vizitori përpara se të hyjë në një zonë të survejuar? A mjafton tabela që njofton praninë e kamerave, apo personi duhet të ketë mundësi të dijë edhe qëllimin, bazën ligjore, afatin e ruajtjes, personat që kanë akses dhe mënyrën se si mund të ushtrojë të drejtën e tij për akses, kundërshtim apo fshirje? Si veprohet kur një individ kërkon të shohë një video ku shfaqen edhe persona të tjerë?
Në këtë rast jemi përpara së drejtës për informim dhe detyrimit për transparencë për kontrolluesin, sipas nenit 13 të Ligjit dhe së drejtës për akses të subjektit të të dhënave sipas nenit 14 të Ligjit. Detyrimi për transparencë nga ana e kontrolluesit nuk përmbushet vetëm nëpërmjet vendosjes së tabelës së njoftimit.
Informacioni i dhënë nëpërmjet tabelës në hyrje të zonës së survejuar duhet t’i mundësojë subjektit të të dhënave në mënyrë të qartë faktin e video-survejimit, identitetin e kontrolluesit, qëllimin e përpunimit, mundësinë për të marrë informacion të plotë rreth përpunimit, si dhe organin publik ku mund të ushtrojë të drejtën e tij të ankimit (Tabela e njoftimit sipas Udhëzimit nr. 3).
Informacioni duhet të jetë i plotë dhe në format të aksesueshëm për subjektin e të dhënave dhe një nga mënyrat është përmes faqes zyrtare të kontrolluesit (politika e privatësisë) i cili, ndër të tjera, duhet të përfshijë bazën ligjore të përpunimit, kategoritë e të dhënave personale që përpunohen, periudhën e mbajtjes së të dhënave, marrësit ose kategoritë e marrësve, të drejtat e subjektit dhe mënyrën e ushtrimit të tyre (neni 13). Ndërkohë, për punonjësit, informacioni duhet të jepet nëpërmjet akteve të brendshme rregullatore, në funksion të mbrojtjes së të dhënave personale.
Sa i përket kërkesës për të parë video, ku shfaqen edhe persona të tjerë, nëse pamjet përmbajnë edhe të dhëna personale që lidhen me individin, atëherë jemi përpara së drejtës për akses, të normuar nga neni 14 i Ligjit. Në këtë rast, kontrolluesi nuk duhet të bëjë refuzim automatik, por duhet të bëjë balancimin midis së drejtës për akses dhe së drejtës për privatësi të personave të tjerë.
Gjithashtu, duhet të vlerësojë ndikimin që dhënia e videos do të kishte ndaj personave të tjerë dhe, nëse është teknikisht dhe proporcionalisht e mundur dhënia e videos, kontrolluesi duhet të aplikojë masa që e bëjnë të pamundur identifikimin e personave të tjerë, si për shembull blurring/maskimi.
Nëse pamjet e kamerave vidhen, shkarkohen nga një person i paautorizuar, publikohen ose sistemi komprometohet nga një sulm kibernetik, kur kemi një “cenim të të dhënave personale” që duhet t’i njoftohet Komisionerit brenda 72 orëve? Në cilat raste biznesi ka gjithashtu detyrimin të njoftojë personat që shfaqen në këto pamje?
Neni 29 i Ligjit ka parashikuar në mënyrë të shprehur se në rast cenimi të të dhënave personale, kontrolluesi njofton Komisionerin sa më shpejt të jetë e mundur, por jo më vonë se 72 orë pas marrjes dijeni për cenimin. I vetmi rast kur ky njoftim nuk kryhet është nëse nuk ka gjasa që ky cenim të rrezikojë të drejtat dhe liritë e subjekteve të të dhënave.
Neni 5 i Ligjit ka parashikuar se: “‘Cenim i të dhënave personale’ është çdo cenim i sigurisë, që mund të shkaktojë në mënyrë aksidentale ose të paligjshme shkatërrimin, humbjen, ndryshimin, përhapjen ose aksesin e paautorizuar të të dhënave personale të ruajtura, të transmetuara ose të përpunuara në ndonjë mënyrë tjetër”.
Detyrimi për njoftimin e subjekteve të të dhënave vlerësohet në një nivel më të lartë dhe lind kur cenimi mund të sjellë një rrezik të lartë për të drejtat dhe liritë e tyre. Për rrjedhojë, çdo incident duhet të vlerësohet dhe dokumentohet nga kontrolluesi në mënyrë të individualizuar.
Në rast se cenimi përbën rrezik të lartë, atëherë subjektet e prekura duhet të informohen pa vonesë, në mënyrë që të mund të marrin masat e nevojshme për mbrojtjen e të drejtave dhe interesave të tyre.
Cilat janë masat minimale teknike dhe organizative që Zyra e Komisionerit pret sot nga një biznes që përdor kamera IP? Për shembull, sa të rëndësishme janë kufizimi i privilegjeve të administratorëve, regjistrat e aksesit, enkriptimi, përditësimi i pajisjeve, ndarja e rrjetit të kamerave nga pjesa tjetër e rrjetit të kompanisë dhe kontrolli i aksesit të kompanisë instaluese? Kush mban përgjegjësi nëse rrjedhja ndodh për shkak të një konfigurimi të dobët ose kredencialeve që kanë mbetur në duart e instaluesit?
Pamjet fotografike dhe filmike të regjistruara nga sistemet e video-survejimit (CCTV/IP) përbëjnë të dhëna personale, për sa kohë që mundësojnë identifikimin e drejtpërdrejtë ose të tërthortë të individëve.
Biznesi që përcakton qëllimet dhe mjetet e përdorimit të këtyre sistemeve ka cilësinë e kontrolluesit të të dhënave personale dhe, për rrjedhojë, mban përgjegjësinë kryesore për ligjshmërinë dhe sigurinë e përpunimit të tyre.
Duke qenë se kamerat IP janë pajisje të lidhura në rrjet, ato mund të ekspozohen ndaj rreziqeve të aksesit të paautorizuar, ndërhyrjeve nga distanca apo cenimeve të tjera të sigurisë, veçanërisht në rastet kur nuk janë konfiguruar dhe administruar në mënyrë të sigurt.
Prandaj, në zbatim të ligjit nr. 124/2024 “Për mbrojtjen e të dhënave personale”, kontrolluesi duhet të garantojë përpunim të ligjshëm, të kufizuar në qëllimin e parashikuar dhe të mbrojtur me masa të përshtatshme teknike e organizative.
Ligji i ri parashikon vlerësimin e ndikimit në mbrojtjen e të dhënave për përpunime që mund të krijojnë rrezik të lartë. Në cilat raste përdorimi i CCTV-së kërkon një DPIA përpara instalimit? A konsiderohen me rrezik të lartë, për shembull, monitorimi sistematik i punonjësve, survejimi në shkallë të gjerë i hapësirave të aksesueshme nga publiku, regjistrimi i zërit, njohja e fytyrës ose përdorimi i Inteligjencës Artificiale për të analizuar sjelljen e personave? Kur duhet biznesi të konsultohet paraprakisht me Komisionerin?
Ligji parashikon DPIA (vlerësimi i ndikimit në mbrojtjen e të dhënave), por neni 31 nuk është ende në fuqi. Sipas kësaj dispozite, DPIA kërkohet kur përpunimi, duke marrë parasysh natyrën, objektin, kontekstin dhe qëllimet, mund të krijojë rrezik të lartë për të drejtat dhe liritë e individëve.
Ligji parashikon si një nga rastet tipike “monitorimin sistematik të një zone të aksesueshme nga publiku në një shkallë të gjerë”. Pra, për një sistem CCTV që monitoron në mënyrë sistematike dhe në shkallë të gjerë një hapësirë publike, përpara instalimit të kamerave të video-survejimit, kontrolluesi duhet detyrimisht të kryejë vlerësimin e ndikimit të veprimeve të parashikuara të përpunimit.
Ky vlerësim duhet të përmbajë një përshkrim të veprimeve të parashikuara të përpunimit dhe të qëllimeve të përpunimit, një vlerësim të nevojës dhe proporcionalitetit të veprimeve në raport me qëllimin e përpunimit, një vlerësim të rreziqeve për të drejtat dhe liritë themelorë të individëve, masat e parashikuara për të trajtuar rreziqet, duke përfshirë edhe masat dhe mekanizmat e sigurisë në funksion të mbrojtjes së të dhënave personale dhe zbatimit të Ligjit.
Sa i përket monitorimit të ambienteve ku ushtrojnë veprimtarinë e tyre punonjësit, nëse ky monitorim është në mënyrë sistematike dhe të thelluar, atëherë ky kriter është relevant për të realizuar DPIA.
Kryerja e DPIA-së është detyrim i kontrolluesit, në zbatim të nenit 31 të Ligjit (pas hyrjes së tij në fuqi). Konsultimi paraprak me Komisionerin nuk kërkohet për çdo rast të kryerjes së DPIA-së, por vetëm kur pas kryerjes së DPIA dhe marrjes së masave të përshtatshme për zvogëlimin ose eliminimin e rreziqeve, përpunimi vijon të paraqesë rrezik të lartë për të drejtat dhe liritë themelore në përputhje me parashikimet e nenit 32 të Ligjit.
Nga hyrja në fuqi e ligjit nr. 124/2024 dhe Udhëzimit nr. 3/2025, sa ankesa, hetime administrative apo kontrolle ka trajtuar Zyra e Komisionerit që lidhen me video-survejimin? Cilat janë shkeljet që po konstatohen më shpesh – pozicionimi i kamerave, monitorimi i punonjësve, afatet e ruajtjes, mungesa e informacionit, aksesi i paautorizuar apo shpërndarja e pamjeve – dhe sa prej këtyre rasteve kanë përfunduar me rekomandime, masa korrigjuese apo sanksione administrative?
Gjatë vitit 2025, Zyra e Komisionerit ka trajtuar 35 ankesa lidhur me përpunimin e të dhënave personale përmes sistemeve të video-survejimit (ÇTV), ndërsa gjatë periudhës janar–tetor 2026 janë trajtuar 30 ankesa të tjera, në total 65 ankesa që nga hyrja në fuqi e Ligjit.
Në kuadër të hetimeve administrative të zhvilluara, janë evidentuar problematika kryesisht lidhur me pozicionimin e kamerave, bazën ligjore të përpunimit, informimin e subjekteve, afatet e ruajtjes së pamjeve, administrimin e aksesit dhe masat teknike e organizative të sigurisë, si dhe me mungesën ose mangësitë në procedurat e brendshme për përdorimin e sistemeve ÇTV.
Për adresimin e këtyre problematikave dhe garantimin e përputhshmërisë me legjislacionin për mbrojtjen e të dhënave personale, Zyra e Komisionerit ka dalë me 45 rekomandime dhe ka nxjerrë 10 vendime. Këto masa kanë synuar forcimin e sigurisë, rritjen e transparencës dhe garantimin e një përpunimi të ligjshëm, të drejtë dhe proporcional të të dhënave personale përmes sistemeve të video-survejimit.
LEXONI EDHE:
Nën vëzhgim, kufiri i hollë mes mbrojtjes dhe rrezikut
Ky është artikull ekskluziv i Revistës Monitor, që gëzon të drejtën e autorësisë sipas Ligjit Nr. 35/2016, “Për të drejtat e autorit dhe të drejtat e lidhura me to”.
Artikulli mund të ripublikohet nga mediat e tjera vetëm duke cituar “Revista Monitor” shoqëruar me linkun e artikullit origjinal.