

Një valë sulmesh të pazakonta kibernetike ndaj supermarketeve në shtatë vende evropiane ka ngritur alarmin për sigurinë e infrastrukturës që përdoret çdo ditë nga miliona qytetarë. Këtë herë, objektiv i sulmuesve nuk kanë qenë bankat, institucionet shtetërore apo sistemet ushtarake, por frigoriferët dhe ngrirësit në supermarketet evropiane.
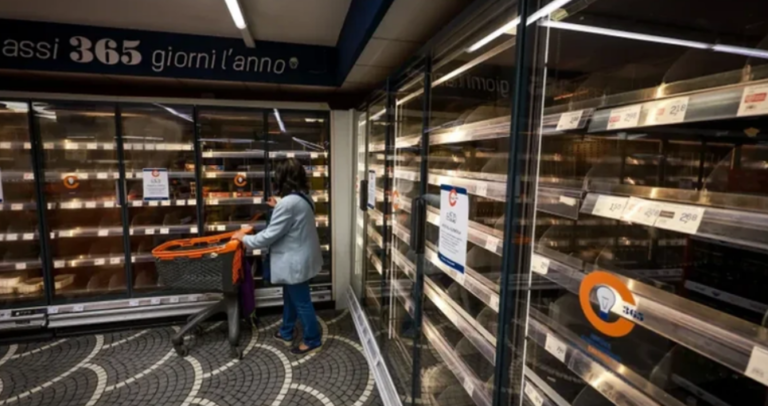
Sulmues të paidentifikuar kanë arritur të ndërhyjnë nga distanca në sistemet e kontrollit të temperaturës, duke i rritur ato deri në 50 gradë Celsius. Si pasojë, sasi të mëdha ushqimesh janë prishur dhe janë bërë të papërdorshme, ndërsa kompanitë tregtare kanë pësuar dëme të konsiderueshme ekonomike.
Ajo që e bën edhe më shqetësues këtë rast është fakti se ende nuk dihet kush qëndron pas sulmeve dhe cili është qëllimi i tyre. Asnjë grup hakerësh nuk ka marrë përgjegjësinë për këto veprime, ndërsa sulmuesit nuk kanë kërkuar para, siç ndodh zakonisht në rastet e sulmeve me programe keqdashëse, kur kompanitë shantazhohen për të rikthyer sistemet e tyre.

Pikërisht mungesa e një motivi të qartë financiar ka bërë që ekspertët të shqyrtojnë mundësinë e një prapavije tjetër, përfshirë edhe atë politike.
Analistët e kompanisë së sigurisë kibernetike Sophos kanë identifikuar dy skenarë kryesorë. Sipas të parit, pas sulmeve mund të qëndrojë një person i vetëm, me njohuri të avancuara teknologjike, i cili vepron për arsye personale.
Skenari i dytë konsiderohet më shqetësues, pasi ngre mundësinë e përfshirjes së aktorëve shtetërorë dhe njësive të specializuara për operacione kibernetike.
Dyshimet drejtohen nga Rusia, por në listë janë edhe Kina dhe Koreja e Veriut
Dyshimet e shërbimeve perëndimore të inteligjencës janë përqendruar edhe te Rusia. Sipas vlerësimeve të tyre, Moska mund të jetë duke zhvilluar një fushatë të heshtur sabotimi në vende të ndryshme të Evropës, me synimin për të krijuar pasiguri dhe për të goditur objektiva që ndikojnë drejtpërdrejt në jetën e përditshme të qytetarëve.
Megjithatë, Rusia nuk është i vetmi shtet që përmendet në këtë kontekst. Për shkak të incidenteve të ngjashme të regjistruara më herët në bazat ushtarake amerikane, vëmendja është drejtuar edhe te njësitë kibernetike të Koresë së Veriut dhe Kinës.
Deri më tani, nuk ka prova publike që të konfirmojnë përgjegjësinë e ndonjërit prej këtyre shteteve.
Nëse pas sulmeve qëndrojnë vërtet aktorë shtetërorë, atëherë shkatërrimi i produkteve ushqimore mund të jetë vetëm një pjesë e objektivit. Ekspertët vlerësojnë se operacione të tilla mund të synojnë përhapjen e frikës dhe pasigurisë te qytetarët, duke goditur një nga sektorët më të ndjeshëm të jetës së përditshme: furnizimin me ushqime.
Pamjet e frigoriferëve jashtë funksionit, produkteve të prishura dhe rafteve të zbrazëta mund të krijojnë përshtypjen se edhe shërbimet më themelore nuk janë të sigurta. Në këtë mënyrë, pasojat nuk do të kufizoheshin vetëm te dëmet ekonomike për kompanitë, por do të shtriheshin edhe në aspektin psikologjik, duke ndikuar te konsumatorët.
Zyrtarët e Bashkimit Evropian i kanë dënuar ashpër këto veprime, duke i cilësuar si përpjekje të qëllimshme për të minuar besimin e qytetarëve në sigurinë e furnizimit me produkte bazë.
Si mund të kthehet një frigorifer supermarketi në objektiv të hakerëve?
Përgjigjja lidhet me mënyrën se si funksionojnë pajisjet moderne. Shumë prej frigoriferëve dhe ngrirësve komercialë nuk janë më pajisje elektrike të pavarura, por janë të lidhura me sisteme digjitale që mundësojnë kontrollin dhe monitorimin e temperaturës nga distanca, përmes internetit ose rrjeteve celulare.
Kjo teknologji ua lehtëson ndjeshëm punën kompanive, të cilat mund të kontrollojnë njëkohësisht dhjetëra apo qindra pajisje në lokacione të ndryshme. Megjithatë, pikërisht lidhja me rrjetin mund të krijojë dobësi nëse sistemet nuk mirëmbahen dhe nuk mbrohen në mënyrën e duhur.
Sipas ekspertëve, një pjesë e këtyre pajisjeve vazhdojnë të përdorin programe të vjetruara dhe nuk marrin rregullisht përditësimet e nevojshme të sigurisë. Në shumë raste, mbrojtja digjitale e tyre nuk trajtohet si prioritet nga kompanitë, të cilat përqendrohen më shumë te funksionimi i përditshëm i pajisjeve.
Kjo krijon mundësi për ndërhyrje të paautorizuara. Në rastin e sulmeve të fundit, pasojat kanë qenë shkatërrimi i produkteve ushqimore në shkallë të gjerë, pa qenë e nevojshme që sulmuesit të marrin fizikisht nën kontroll supermarketet.
Një tjetër vështirësi për hetuesit mbetet identifikimi i autorëve. Sipas analizës së Sophos, ndërhyrje të tilla mund të mos lënë gjurmët e zakonshme të një sulmi me programe keqdashëse, duke e bërë më të vështirë rindërtimin e mënyrës se si është realizuar operacioni.
Nga supermarketet te bankat, infrastruktura evropiane përballë kërcënimeve kibernetike
Rasti ka rikthyer në vëmendje një problem që po bëhet gjithnjë e më shqetësues për Evropën: sigurinë e pajisjeve dhe sistemeve që janë pjesë e infrastrukturës së përditshme, por që shpesh nuk mbrohen me të njëjtin nivel sigurie si kompjuterët apo rrjetet e institucioneve të rëndësishme.
Sulmet ndaj supermarketeve nuk janë i vetmi rast që ka ngritur alarmin për kërcënimet kibernetike. Në një tjetër zhvillim, një bankë franceze ka rënë viktimë e një sulmi të tillë, ku dyshohet se janë vjedhur më shumë se 118 milionë euro.
Ndërkohë, sulme të ngjashme ndaj supermarketeve janë raportuar edhe në Itali, duke zgjeruar shqetësimet për sigurinë e sektorit tregtar në Evropë.
Në fund, çështja nuk ka të bëjë vetëm me frigoriferët e dëmtuar apo ushqimet e hedhura. Ajo ngre një pyetje shumë më të gjerë për sigurinë e shoqërisë moderne: nëse sulmuesit mund të ndërhyjnë në pajisjet që ruajnë ushqimet në supermarkete, sa të mbrojtura janë sistemet e tjera nga të cilat varet jeta e përditshme e qytetarëve?
Deri në identifikimin e përgjegjësve, motivi i vërtetë i sulmeve mbetet i paqartë. Megjithatë, incidentet tregojnë se kërcënimet kibernetike nuk kufizohen më vetëm te vjedhja e të dhënave apo bllokimi i kompjuterëve. Ato mund të prekin drejtpërdrejt ekonominë, furnizimin me produkte bazë dhe sigurinë e përditshme të miliona qytetarëve.