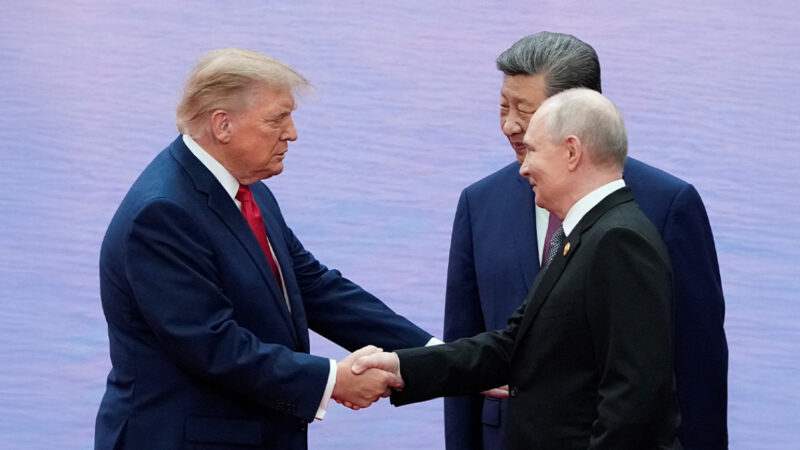
 Trump, Putin dhe Xi në një tryezë, a po lind një Jaltë e re? Evropa rrezikon të mbetet jashtë vendimeve globale
19/11 07:29


Një sulm i madh kibernetik ka goditur sistemet e Komisionit Evropian, duke shkaktuar ndërprerje të shërbimeve dhe ngritur shqetësime për komprometimin e një sasie të konsiderueshme të të dhënave personale të punonjësve.
Sipas raportimit të “Politico”, incidenti ka vijuar për më shumë se 10 ditë, ndërsa pasojat e tij nuk janë adresuar ende plotësisht. Sulmi ka prekur disa sisteme të rëndësishme të institucionit, duke vështirësuar edhe procedurat e përditshme administrative, përfshirë regjistrimin e orëve të punës, aplikimet për leje dhe procesimin e pagave.
Një zyrtar i Bashkimit Evropian bëri të ditur se Komisioni beson se ka arritur të përmbajë pjesën më të madhe të sulmit, por shkalla e plotë e dëmit mbetet ende e paqartë. Sipas tij, sistemet po rikthehen gradualisht në funksion, megjithëse procesi po kërkon më shumë kohë nga sa ishte parashikuar.
Sipas “Politico”, shërbimi i sigurisë kibernetike të institucioneve të BE-së, CERT-EU, zbuloi në fillim të muajit se hakerat kishin përdorur ARTEX, një mjet i inteligjencës artificiale i disponueshëm publikisht, i projektuar për identifikimin e dobësive në sistemet informatike.
Si masë parandaluese, disa aplikacione të Komisionit u çaktivizuan përkohësisht për të kufizuar pasojat e sulmit.
Zëdhënësi i Komisionit Evropian, Thomas Rainier, konfirmoi se institucioni kishte marrë masat e nevojshme pas zbulimit të fushatës kibernetike, duke shtuar se sistemet individuale ishin vënë në shënjestër dhe se personat e prekur ishin informuar në përputhje me procedurat përkatëse.
Ndër sistemet e prekura janë Sysper, platforma e burimeve njerëzore që përdoret për administrimin e pagave, lejeve dhe orareve të punës, si dhe MyPMO, sistemi për rimbursimin e shpenzimeve mjekësore.
Edhe pse të dyja platformat u rikthyen në funksion në fillim të kësaj jave, Sysper pësoi një tjetër ndërprerje të përkohshme gjatë së mërkurës.
Situata ka detyruar drejtuesit e Komisionit të aktivizojnë mekanizmat e brendshëm të menaxhimit të krizave. Sipas një emaili të brendshëm të siguruar nga “Politico”, në fillim të muajit u thirr një mbledhje urgjente e Bordit të Menaxhimit të Korporatave për të diskutuar incidentet e vazhdueshme kibernetike. Departamenti përgjegjës për shërbimet dixhitale urdhëroi gjithashtu shtimin e kontrolleve të sigurisë.
Ndërkohë, komisionerja për Teknologjinë, Henna Virkkunen, informoi kolegët e saj gjatë mbledhjes së Kolegjit të Komisionerëve të mërkurën mbi masat e menjëhershme për përballimin e krizës.
Sulmi ndaj Komisionit Evropian vjen në një kohë kur institucionet dhe kompanitë e mëdha ndërkombëtare po përballen me një valë incidentesh kibernetike. Mes objektivave të sulmeve të fundit janë raportuar edhe Microsoft, banka të mëdha amerikane dhe Agjencia Kombëtare e Sigurisë (NSA) në SHBA, si dhe platforma dhe kompani të njohura si Air France, BBC dhe Zoom.
Top Channel