 Paraguaji në krizë politike dhe financiare, ish-presidenti arrestohet sapo u shkarkua nga posti
07/11 08:26


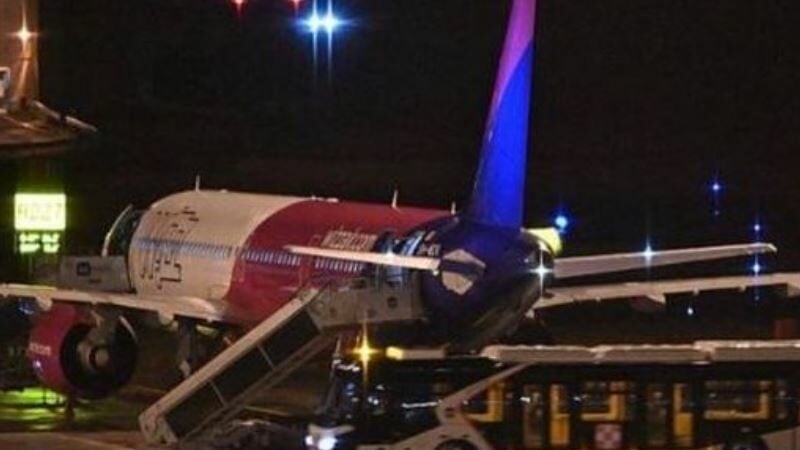
Agjencitë europiane të sigurisë kanë nisur një hetim ndërkufitar për të zbardhur origjinën e kërcënimeve të koordinuara për bomba, të cilat gjatë kësaj jave kanë shënjestruar dhjetëra fluturime në Europë.
Sipas një raportimi të gazetës britanike “Financial Times”, që citon zyrtarë të inteligjencës, dyshimet e para po orientohen drejt Rusisë. Disa përfaqësues të shërbimeve europiane të inteligjencës e konsiderojnë pistën ruse si më të mundshmen, bazuar në motivet e mundshme, mënyrën e operimit, precedentët dhe të dhënat e para të mbledhura nga hetuesit.
Një nga hipotezat që po shqyrtohet është se kërcënimet mund të jenë organizuar nga aktivistë pro-Kremlinit ose grupe hakerash. Megjithatë, zyrtarët europianë paralajmërojnë se hetimet për identifikimin e përgjegjësve janë ende në fazat e para dhe se mund të mos jetë e mundur të arrihet një përfundim përfundimtar.
Edhe në rast se vërtetohet përfshirja e aktivistëve pro-rusë, mbetet e paqartë nëse dhe në çfarë mase shërbimet sekrete ruse i kanë drejtuar, nxitur apo autorizuar këto operacione. Sipas hetuesve, autorët e kërcënimeve nuk përbëjnë një rrezik real për sigurinë e aviacionit europian.
Email-et kërcënuese janë dërguar nga disa llogari anonime dhe nga zona të ndryshme gjeografike. Një prej tyre është gjurmuar deri në Kolumbi. Shumë prej mesazheve ishin shkruar në gjuhën e vendeve ku ishin dërguar.
Në një email të dërguar medieve irlandeze, autorët pretendonin se kishin eksperimentuar me metodën e quajtur “multithreading”, kishin rekrutuar banorë në Europë dhe kishin siguruar akses në pajisje, serverë dhe llogari të komprometuara.
“Financial Times” kujton gjithashtu se një kërcënim i dërguar të enjten në aeroportin Fiumicino të Romës ishte lidhur me grupin ultranacionalist rus “Male State”. Megjithatë, themeluesi i tij, Vladislav Pozdnyakov, ka mohuar përfshirjen e organizatës.
Sipas Vidas Ksanas, përgjegjësit për sigurinë e aeroporteve në Lituani, ky grup, ose persona që pretendonin se e përfaqësonin, kishte dërguar edhe më parë disa kërcënime për bomba ndaj aeroporteve të vendit. Në tetor të vitit 2023, më shumë se 1.500 alarme të rreme kishin shënjestruar shkolla dhe kopshte në Lituani. Autoritetet në Vilnius kishin akuzuar një “aktor shtetëror”, pa e identifikuar publikisht, ndërsa qarqet e inteligjencës ia kishin atribuar përgjegjësinë aktivistëve rusë, që dyshohej se ishin nxitur nga shërbimet e Kremlinit.
Ndërkohë, një tjetër incident i sigurisë kibernetike është regjistruar në Europë. Këtë herë, objektiv ka qenë Bbt Se, kompania përgjegjëse për projektin e Tunelit të Brennerit, që lidh Austrinë me Italinë.
Sipas gazetës austriake “Tiroler Tageszeitung”, persona të paautorizuar kanë arritur të kenë akses në të dhëna që mund të arriheshin përmes internetit. Kompania ka aktivizuar menjëherë protokollet e sigurisë pas zbulimit të incidentit. Sistemet e prekura janë izoluar dhe kanë nisur analizat forenzike për të përcaktuar natyrën dhe përmasat e ndërhyrjes.
Sipas raportimeve, sulmi nuk ka pasur ndikim në aktivitetet operacionale të kompanisë. Hetimet për të dyja ngjarjet vijojnë, ndërsa autoritetet evropiane po përballen me shqetësime në rritje lidhur me kërcënimet hibride, që përfshijnë dezinformimin, alarmet e rreme dhe sulmet kibernetike ndaj institucioneve dhe infrastrukturës kritike.
Top Channel